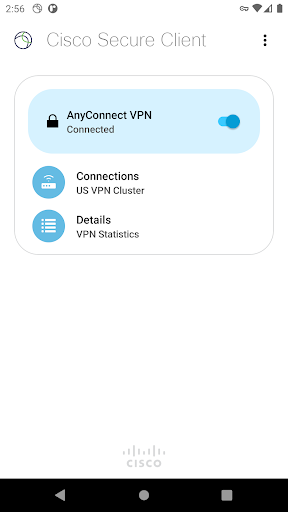
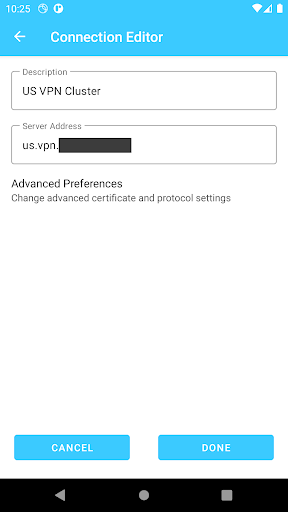
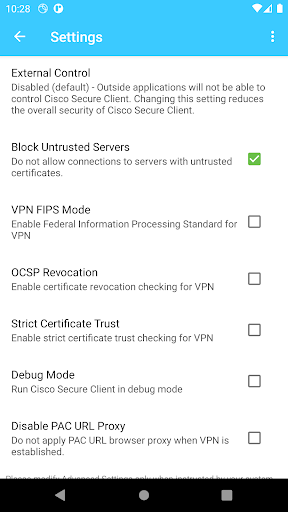
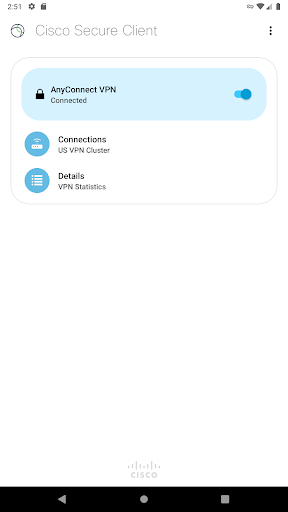
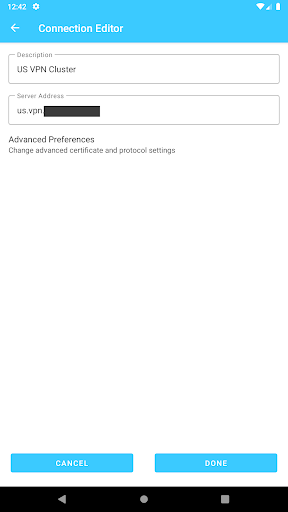
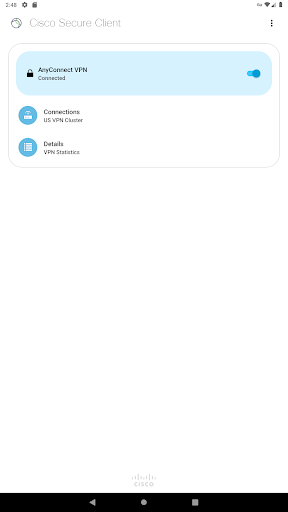
يوفر Cisco Secure Client-AnyConnect وصولاً مشفراً إلى شبكات الشركات الخاصة، مما يتيح للموظفين تشغيل التطبيقات الأساسية مثل البريد الإلكتروني الخاص بالعمل وجلسات الأسطح المكتبية الافتراضية بأمان أثناء التنقل. يحدد التطبيق، المعروف سابقاً باسم AnyConnect، أنسب أسلوب لإنشاء نفق الاتصال المشفر عبر بروتوكولات TLS وDTLS بحسب القيود التقنية التي تفرضها الشبكة الحالية، بالإضافة إلى دعمه لبروتوكول IPsec/IKEv2، مع إمكانية دمج وحدة Cisco Umbrella لتأمين طبقة نظام أسماء النطاقات (DNS).
بروتوكولات التوجيه وإدارة الاتصال
يعتمد التطبيق على آليات متقدمة لضمان استمرارية الاتصال الشبكي بالموارد الداخلية التي تعمل بنظامي IPv4 وIPv6. تتيح ميزة تجوال الشبكة إعادة تأسيس النفق تلقائياً وبشكل غير محسوس عند تغير عنوان بروتوكول الإنترنت (IP)، أو عند فقدان الإشارة مؤقتاً، أو بعد خروج الجهاز من وضع الاستعداد. لتحقيق أقصى كفاءة في نقل البيانات، يمنح بروتوكول DTLS اتصالاً شبكياً محسناً، مع إمكانية تكوين السياسات الأمنية إما محلياً أو استلامها وتحديثها آلياً من بوابة الأمان الخاصة بالشركة.
متطلبات التراخيص والبنية التحتية
يرتبط استخدام التطبيق بصورة حصرية مع أجهزة وبرمجيات Cisco، ويحظر تشغيله مع معدات طرفية من جهات أخرى. يتطلب الربط وجود أجهزة Cisco Adaptive Security Appliance (ASA) بإصدار Boot 8.0(4) أو أحدث، بجانب توفر تراخيص نشطة من فئات Plus أو Apex أو VPN Only التي تشمل عقود SASU سارية، مع إيقاف العمل بنظام تراخيص Essentials أو Premium المرتبطة بترخيص الهواتف المحمولة. تتوفر لمسؤولي النظم تراخيص تجريبية لفئة Apex، في حين يتطلب تفعيل وحدة Cisco Umbrella الحصول على التراخيص الخاصة بها لحماية طبقة DNS.
المصادقة وإدارة الشهادات
يقدم البرنامج خيارات متعددة للتحقق من هوية المستخدمين لتناسب مختلف سياسات الدخول المؤسسية. يدعم النظام نشر الشهادات الأمنية الرقمية بالاعتماد على بروتوكول SCEP المدمج داخلياً، إلى جانب إمكانية معالجة روابط استيراد الشهادات عبر معالج URI المخصص، وهو ما يسهل توزيع الشهادات الرقمية المطلوبة لعمليات التوثيق دون تعقيدات يدوية.
القيود الفنية والخصائص غير المدعومة
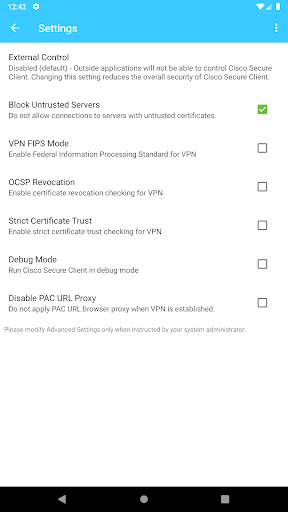
توجد حدود وظيفية محددة يجب مراعاتها عند الاعتماد على هذه الحزمة البرمجية؛ إذ لا تدعم ميزات تصفية البيانات، أو التعرف على الشبكات الموثوقة (Trusted Network Detection)، أو استثناءات Split Exclude واستثناءات الشبكة المحلية (Local LAN Exception). إضافة إلى ذلك، يتعذر الوصول إلى بوابة الويب للبوابة الآمنة (Secure Gateway Web Portal) بمجرد تفعيل النفق وتوجيه حركة البيانات من خلاله. من المعروف أيضاً حدوث حالات تجمد برمجية في شاشة الفحص والتشخيص (Diagnostics)، كما تمنع قيود بعض إصدارات نظام التشغيل القديمة الاستفادة من ميزة Split DNS.
 Amazon A to Z
 Zoom Workplace
 Uber - Driver
 etisalat money - EG
 LinkedIn
 Gocrypto: Crypto Trading